2026-09-15 13:22:41 作者:网编
分类:文章
去年去珠三角调研,碰上个做汽配的王厂长,蹲在工厂门口抽烟,三天没合眼,脸都绿了。整线数控冲压设备被黑客锁了,开不了工,给客户赔了两百多万的违约金。就因为行政点开了一封钓鱼邮件,病毒顺着办公网窜去了生产控制区。
离谱吧?真事。
为什么工业网络安全突然成了刚需?
放十年前,说这话没人理。那时候工厂的设备都是离线跑,连网线都不插,哪来的网络安全问题?
现在不一样了。工业互联网落地,从机床到机器人,从MES系统到SCADA控制平台,全联网了。订单排产远程看,设备故障远程修,效率提了一大截,可门也开大了。
很多老板到现在还觉得,我一个干实体制造的,又不是银行互联网公司,黑客找我干嘛?
错得离谱。去年国家工业信息安全通报中心的数据,超过六成的规模以上制造企业存在可被利用的高危漏洞,黑客盯着你,不是要偷数据,就是要勒索加密——你不给钱,我就不让你开工。你生产线停一天,损失十几万几十万,换你你选给还是不给?
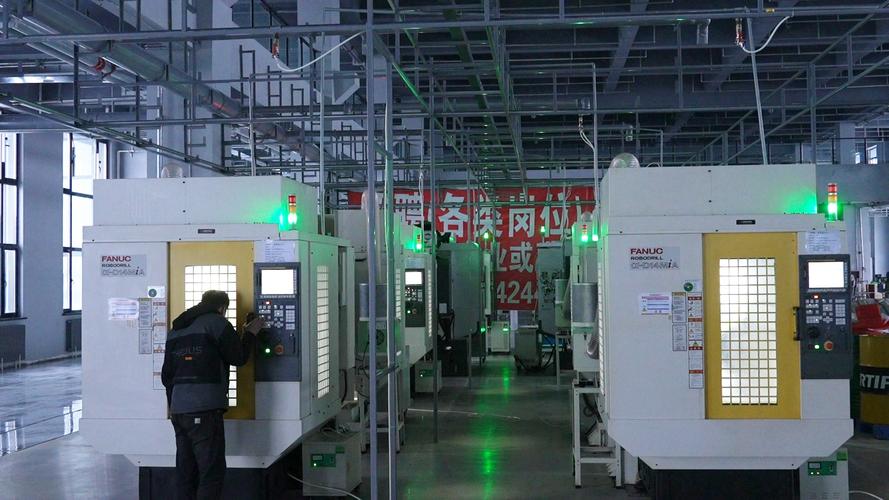 工厂车间联网数控车床工业网络安全现场图
问:我们工厂就是给老设备加了个联网模块,方便远程看数据,也需要专门做工业网络安全吗?
答:太需要了。老设备设计的时候根本没考虑安全,很多连基础的密码验证都没有,你随便一搜就能搜到默认账号密码,一联网等于把自家大门钥匙插在锁孔里,谁都能拧开进来。去年广东那家中招的汽配厂就是这个情况,老设备加了联网模块没做任何防护,黑客顺着漏洞摸进去直接锁了整线,一点脾气都没有。
问:我们是小工厂,总共就两三台联网设备,也会被盯上吗?
答:黑客放病毒都是扫段扫IP,逮着谁是谁,不分大小。而且小工厂防护弱,黑客更好下手,真勒索起来,小工厂抗风险能力差,一次就能把你搞垮。
制造企业做工业网络安全最容易踩的三个坑
我接触过不下几十家做安全改造的工厂,踩坑的真不少,总结下来最常见的三个:
1. 拿普通IT安全那套直接用在工业上
你办公电脑装的杀毒软件、防火墙,放工业控制设备上根本不适用。搞不好杀毒软件误杀控制程序,直接给你把生产线停了,反而出事。工业网络安全和普通IT安全,根本不是一回事,需求逻辑完全不一样。
2. 只防外网进攻,不防内部漏洞
很多人觉得黑客都是从外网进来的,把外网入口堵上就没事了。可你想想,工厂里维修师傅拷个程序,换个参数,是不是随手就插U盘?供应商远程调试,是不是随便就连网了?超过三成的安全事件,都是内部带毒进来的,这点真没人重视。
3. 舍不得小钱,出了大事才砸钱填坑
我见过太多老板,几百万的设备说买就买,几万块的工业网络安全方案嫌贵,说这东西看不见摸不着,花那冤枉钱干嘛?结果真中招了,赔几百万眼睛都不眨,说起来都窝火。这种亏,吃的太蠢了。
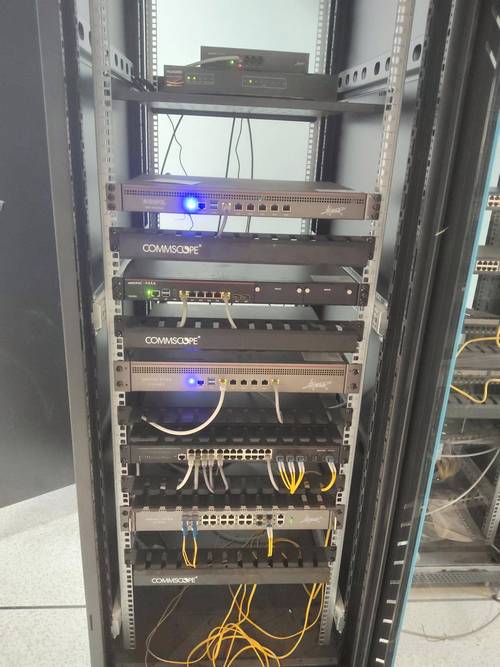 工业网络安全隔离网关设备安装现场图
问:我们厂预算有限,先做哪几件事最划算?
答:我给你捋三个优先级,按顺序来,花小钱办大事:
✅ 第一,先做工业网络分区隔离,把办公网和生产控制网彻底切开,别混在一起。黑客就算摸进了办公网,也碰不到你的生产设备,成本很低,效果最直接。
❗ 第二,给所有联网工业设备改默认密码,定期更新。我查过,超过七成的工厂设备,从装完到报废就没改过出厂密码,这不是给黑客送钥匙是什么?
💡 第三,给核心生产程序、工艺数据做离线备份。别全都存在联网的服务器上,真中招了,你就算付了赎金,人家也不一定给你完好恢复,有备份直接恢复,顶多丢几个小时数据,不至于停三四天。
别等出事了才想起补窟窿
 别等出事了才想起补窟窿
说实话,现在制造行业行情不好,老板们的注意力都放在抢订单、降成本上,工业网络安全这种看不见摸不着的事,自然而然就被放到了脑后。
不过话说回来,本来利润就薄,一条核心线停个三五天,你这个月半个厂子都白干,搞不好还要丢客户,亏不亏?
去年我接触过一家做新能源电池结构件的厂子,老板一开始听我讲安全,说我危言耸听,后来架不住劝,花了不到八万做了分区隔离和入侵检测,第三个月就拦住了三次勒索病毒攻击,后来特意给我发消息说,这钱花的比买设备值。
现在《工业网络安全管理办法》早就正式实施了,合规本身就是硬要求,以后查的只会越来越严,早做早安心,别等被罚了、停产了才动起来。
工业这行,挣的都是一刀一枪拼出来的辛苦钱,别让几个躲在暗处的黑客,把你半辈子攒的家底给掏了。
免责声明:市场有风险,选择需谨慎!此文仅供参考,不作买卖依据。如有侵权请联系删除。
文章名称:工业网络安全:被制造企业忽略的隐形生命线
文章链接:https://m.zystgy.cn/a/59406