2026-09-26 20:35:52 作者:网编
分类:文章
我跑过不下三十家中小制造工厂的现场,见过太多把安全审计应付过去的操作。上个月广东那家汽配厂,工控系统被挖矿病毒拖停了三天生产线,损失好几百万。之前的审计报告写得漂漂亮亮,全是应付官差的空话。
真不新鲜。太多工厂老板觉得,安全审计就是给合规交差,拿到报告就算完事。
为什么多数工厂的安全审计,一开始就错了
很多人默认,安全审计就是对着合规清单一条一条打勾,勾完收钱出报告,大家都省事。
可机械工厂的工控系统,跟普通写字楼的IT网络根本不是一回事。
写字楼防的是外部黑客偷数据,工厂里一半的风险,藏在你天天用的设备里。老化的控制板,没人管的调试接口,工程师随手插的U盘,这些根本不在常规的合规清单上。
问:我们厂过了等保测评,是不是就等于做完安全审计了?
答:差远了。等保是合规的最低要求,不是风险排查的终点。安全审计是要顺着你的生产流程挖看不见的隐患,不是对着标准条款打勾交差。我上个月去一家给新能源车企做冲压件的工厂,等保二级都拿下来了,审计的时候发现,车间服役10年的冲压机床工控板,还开着出厂默认的telnet端口,跟全厂办公网通着,随便谁都能登进去改冲压参数。这不就是玩命?
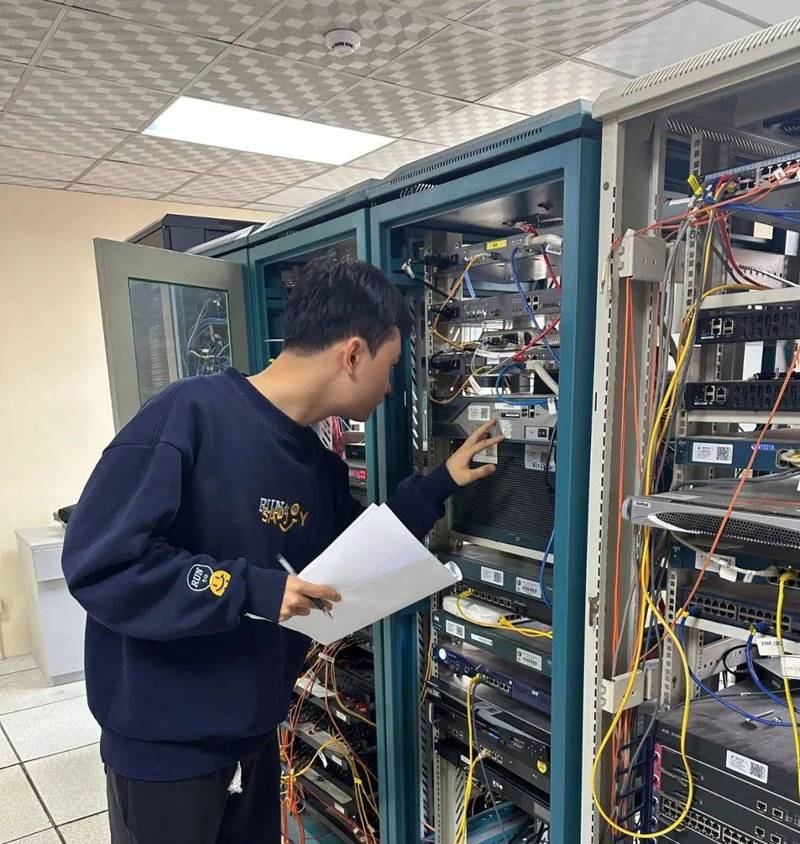 机械工厂工控网络安全审计现场检查图
机械制造做安全审计,核心要抓这三个方向
第一个,工控设备的隐形入口
绝大多数老设备,出厂的时候都留了调试端口,供应商过来调试完,从来不会主动提关,这么多年用下来,你根本想不到这块板还开着后门。我遇过最离谱的,一家厂的热处理炉控制板,用了12年,远程调试端口一直对着公网开着,连密码都是默认的admin。
第二个,人员操作的路径风险
很多工程师为了省事儿,喜欢拿自己的私人U盘拷加工程序,U盘里带不带病毒,谁也说不准。审计的时候一定要查权限,看看多少人能直接接触核心控制网,多少人手里有最高系统权限。我见过一家厂,三个实习数控工程师都有整个车间CNC系统的最高权限,密码还是写在操作台上的便签纸。
第三个,供应链的远程后门
现在很多高端机床、控制系统都是进口品牌,厂家说要留远程端口方便售后维护,很多厂就直接开着了。之前出过真事,海外厂商远程维护的时候,直接把整个车间的加工参数都拷走了,回头人家给你的竞争对手报更低的价,你找谁说理去?还有的端口,本身就有未修复的漏洞,黑客扫到直接就进来了。
问:我们厂都是十几年的老设备,换不起新的,安全审计做了也没用对吧?
答:还真不是。老设备改不了固件,做个物理隔离,加个几百块的单向网闸,就能把绝大多数风险挡在外面,花不了几个钱。很多老板觉得,我一个小厂,不会有人盯。说实话,现在的挖矿病毒、勒索病毒都是自动化扫描,你有漏洞就中招,根本不分大厂小厂。去年浙江一家几十人的小五金厂,整个CNC系统都被加密了,最后交了十万赎金才解锁,冤枉不冤枉?
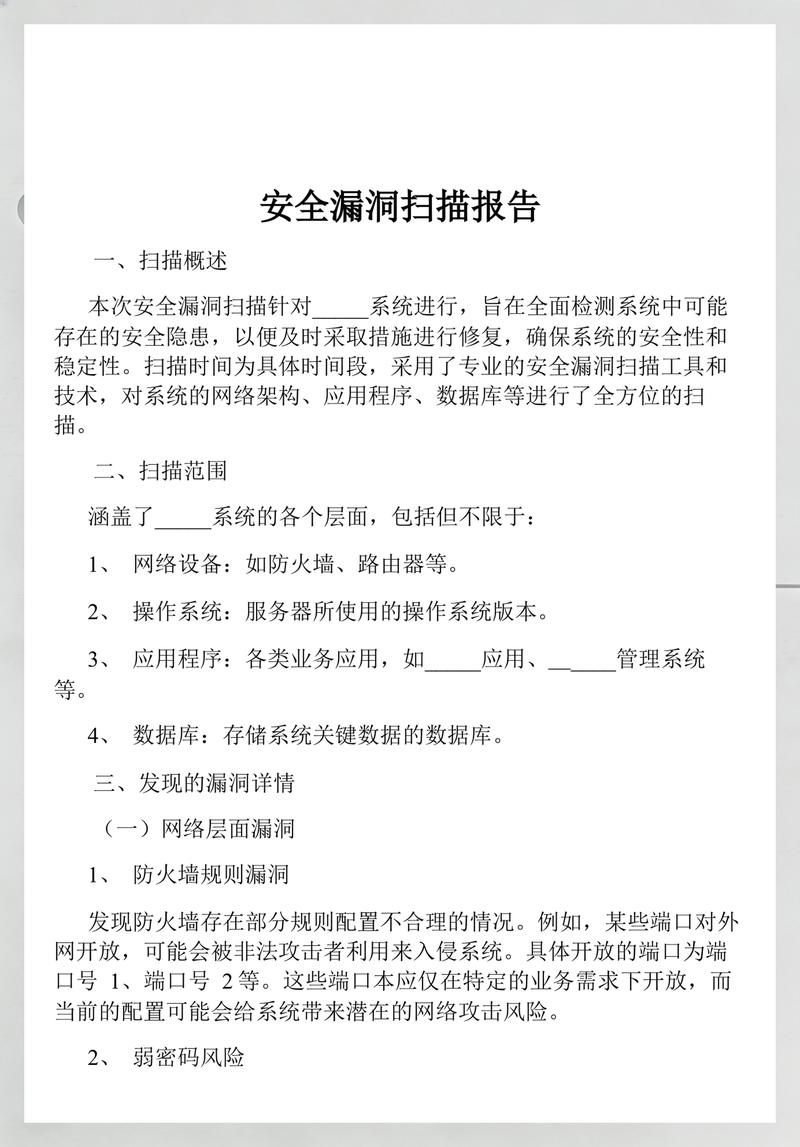 机械加工CNC工控系统安全漏洞审计记录表
把安全审计落地,别把报告锁进文件柜
 把安全审计落地,别把报告锁进文件柜
我见过最多的情况,就是花大价钱做了安全审计,拿到报告直接锁进文件柜,再也不碰了。安全审计不是一锤子买卖,你上个月加了新设备,这个月换了生产线工程师,风险都不一样。至少半年要抽核心工位查一次,一年整个厂区走一遍流程。
💡 给各位厂长提几个醒:
❗ 别找那种只出报告不进现场的机构,坐着办公室给你写出来的报告,能查出什么隐患?
❗ 别只查网络,不查设备本身,设备本身留的漏洞,才是真能停你生产线的狠角色。
❗ 审计完别放着不管,该封的端口封,该改的密码改,花了审计的钱,就得拿到实打实的安全。
前两年认识一个长三角的汽配厂长,一开始跟我吐槽,说安全审计就是变着法子收钱,后来隔壁同行中招停了半个月生产线,亏了小一千万,他赶紧找人进厂做审计,一下查出来三个对着公网开着的远程端口,封完之后跟我说,这钱花得比买保险踏实。
真的,开工厂赚点钱不容易,一条核心生产线停一天,十几万几十万就没了,别为了省几万块的审计钱,最后吃了大亏。
免责声明:市场有风险,选择需谨慎!此文仅供参考,不作买卖依据。如有侵权请联系删除。
文章名称:机械制造工控系统:别把安全审计做成纸面功夫
文章链接:https://m.zystgy.cn/a/60378